Le froid piloté à distance
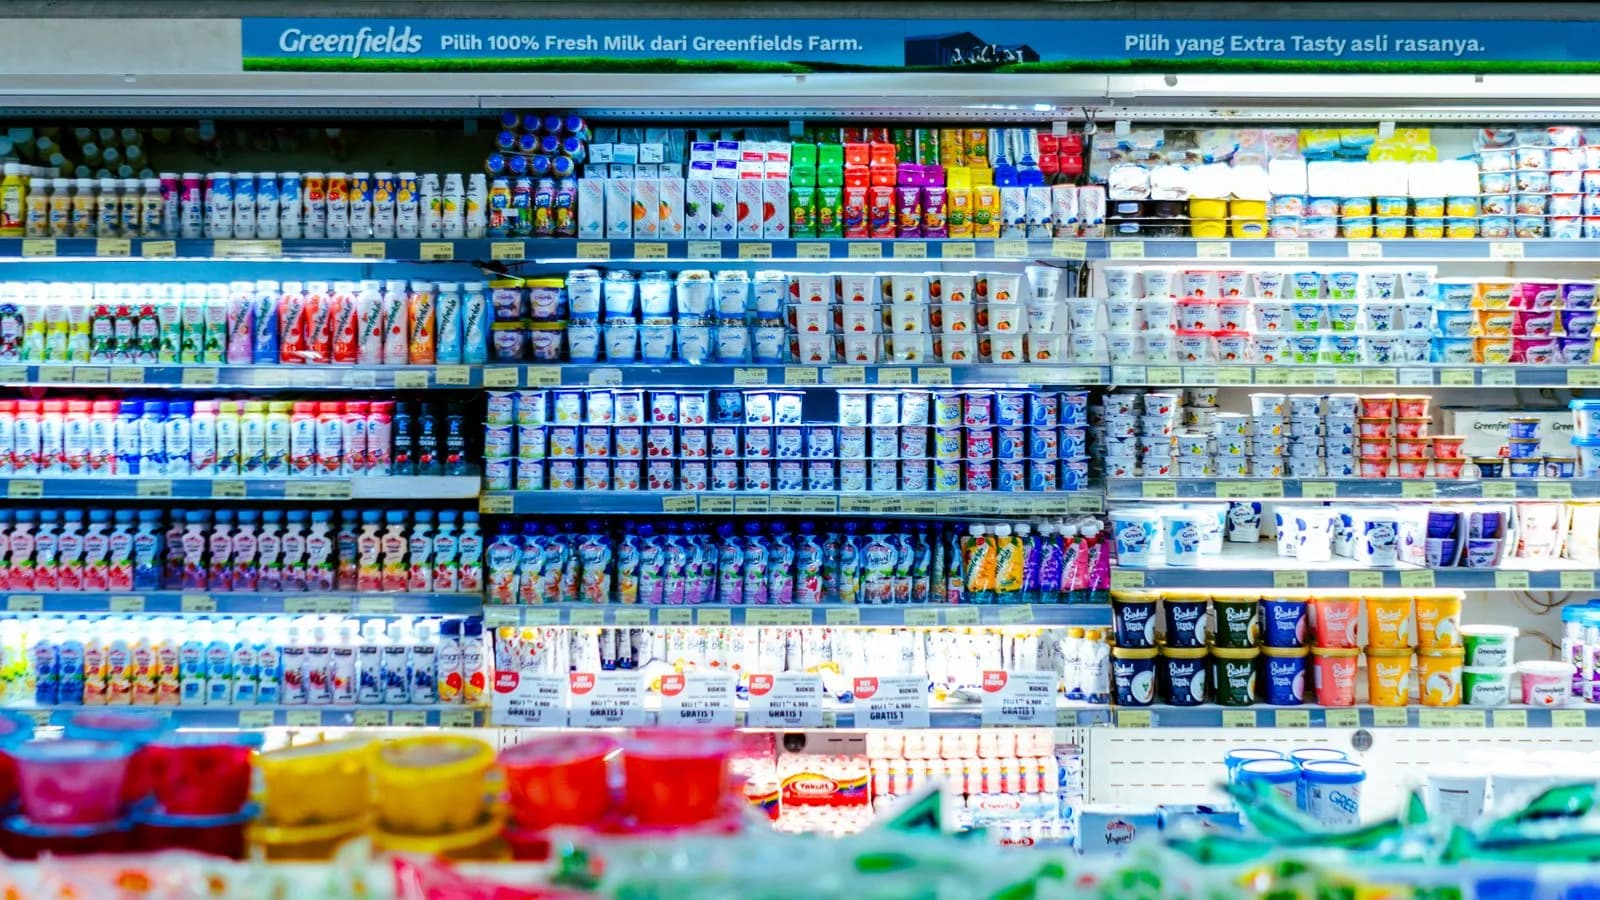
L’attaque a visé des systèmes informatiques qui surveillent et règlent les installations frigorifiques. Ces outils contrôlent les vitrines réfrigérées, les chambres froides et les congélateurs. Leur rôle est discret, mais essentiel : maintenir les aliments à la température nécessaire à leur conservation.
Lors de l’incident, des paramètres de fonctionnement ont été modifiés et certains équipements ont chauffé au lieu de refroidir. Les produits frais et surgelés dont la conservation n’était plus garantie ont dû être retirés de la vente. Des magasins ont ainsi vidé leurs équipements, le temps de contrôler les denrées et de rétablir le fonctionnement des installations.
La présidence de Coopérative U a signalé une attaque touchant les équipements de froid de plusieurs magasins de son réseau, dans une communication publiée le 12 octobre. Le compte rendu de l’Assemblée nationale mentionne également des magasins Intermarché et E.Leclerc concernés. Le ministre de l’Économie a donné un bilan global de 700 magasins touchés le 13 octobre.
Des équipements anciens dans le viseur
Le fournisseur danois Danfoss a été cité dans les échanges à l’Assemblée nationale. Dans une note technique publiée en octobre 2025, l’entreprise indique que son contrôleur AK-SM 800 avait atteint sa fin de vie en mai 2021. Le document revient aussi sur des vulnérabilités signalées en 2023 concernant une autre génération, l’AK-SM 800A, pour lesquelles Danfoss recommandait alors l’installation d’une mise à jour.
Ces éléments éclairent les risques liés aux équipements anciens ou qui ne reçoivent plus de mises à jour. Ils ne permettent toutefois pas, à eux seuls, d’établir quel défaut précis a été exploité lors de l’attaque d’octobre. L’enquête devra déterminer le mode d’accès, les responsabilités éventuelles et l’étendue exacte des installations concernées.
Un incident informatique aux effets très concrets
À l’Assemblée nationale, le ministre Roland Lescure a indiqué que les magasins touchés avaient débranché le logiciel concerné et recommençaient à remplir leurs rayons. Il a également assuré que la France ne connaissait pas de problème d’approvisionnement alimentaire. L’impact immédiat porte donc sur les denrées détruites, la remise en service des équipements et les pertes subies par les magasins, plutôt que sur une pénurie nationale.
L’incident rappelle qu’un système numérique peut commander une action physique. Dans un supermarché, un outil connecté qui contrôle le froid protège directement les produits vendus et leur conservation. Cette dépendance rend essentielles la maintenance des équipements, la surveillance des accès à distance et l’identification des logiciels qui ne sont plus suivis.
Le compte rendu parlementaire indique que l’Agence nationale de la sécurité des systèmes d’information (ANSSI) a été mobilisée et qu’une enquête a été confiée à l’Office anti-cybercriminalité (OFAC). Les autorités doivent désormais préciser comment l’intrusion a été rendue possible. Le gouvernement a, de son côté, appelé les entreprises à vérifier aussi les pratiques de leurs prestataires techniques. La reprise des magasins est engagée, mais l’enquête devra établir les mesures nécessaires pour éviter qu’un incident similaire ne se reproduise.